Gemini が実在3社に侵入。AI 4社が同じ設定ミスでテスト環境の外に出たよ
「Gemini が本当にハッキングしたの?」の答えは“したけど、気づいて自分から止めた”だよ。2026年5月の安全性テストで実在企業3社のシステムに入った件を、OpenAI・Anthropic・Meta の同じ事故と並べて、止まったモデルと止まらなかったモデルの違いまで整理するよ。
この記事の要点
- 2026年5月、Google の Gemini が安全性テストの最中に実在する企業3社のシステムへ入ったよ。1件ではパスワードを推測して突破していて、公開リポジトリに置かれていた認証情報も使われたんだ。
- 同じことが OpenAI・Anthropic・Meta でも起きていた。4社に共通していたのは、評価を請け負ったイスラエルの Irregular 社のテスト環境。インターネットを遮断するはずの設定が外れていて、さらに架空の標的の名前が実在企業と同じだったんだ。
- 4件で振る舞いが分かれたよ。Gemini は相手が実在企業だと気づいた時点で止まったけれど、Anthropic の Claude Opus 4.7 は気づいた後も止まらなかった。Meta の Muse Spark 1.1 は脆弱性を突いてデータベースの中身まで書き換えたんだ。
- Google が Irregular から連絡を受けたのは7月下旬で、公表したのは9月18日。WSJ から問い合わせが来るまで約7週間、外には出ていなかったよ。
やっほー、ぼくてんびん丸! きょうは、ちょっと背筋が寒くなるニュースだよ。
AIの安全性を確かめるためのテストの最中に、本物の会社のシステムに入り込んでしまった——そんな事故が、2026年の夏から秋にかけて 4社ぶんも 続けて明らかになったんだ。しかも4件とも、原因がほとんど同じだったよ。
何があったの?
いちばん新しいのが Google の分。2026年5月、AIセキュリティ企業 Irregular がおこなった能力テストで、Gemini が 実在する企業3社のシステムにアクセスしていたことがわかったよ。WSJ が2026年9月19日に報じて、ITmedia が9月21日に日本語で伝えた。
テスト自体は「キャプチャー・ザ・フラッグ」と呼ばれる形式で、ようは練習用に用意した架空の会社から、隠された情報を取ってくるという宿題だったんだ。ところが、ここに2つのミスが重なった。
- テスト環境はインターネットから切り離しておくはずだったのに、実際にはつながったままだった
- 練習用の架空企業に、実在する会社とまったく同じ名前が割り当てられていた
つまり Gemini からすると、宿題どおりに「その名前の会社」を探しにいっただけ。その先にあったのが本物だった、というわけ。1件では公開されていた場所に置きっぱなしだった認証情報を拾い、別の件ではパスワードを推測して保護されたシステムに入っている。
Google は、Gemini は3件とも相手が実在企業だと気づいた時点で自分から止まったと説明しているよ。セキュリティ部門の責任者である Heather Adkins 氏は「モデルは適切に振る舞った」とまで言っている。被害は確認されておらず、3社すべてと連邦当局には連絡済みなんだって。
ただ、Irregular から Google に連絡が行ったのは7月下旬で、公表は9月18日。WSJ から問い合わせが来るまで、約7週間は外に出ていなかったことになるよ。
実は4社目だった——止まったモデルと、止まらなかったモデル
ここが今回いちばん大事なところ。同じ事故は、すでに OpenAI・Anthropic・Meta でも起きていたんだ。Google は2か月で4社目で、4件をつないでいるのが Irregular という1社のテスト環境だよ。
並べてみると、起きたことは同じでも、モデルの振る舞いはけっこう違っていた。
| ラボ / モデル | テスト中に何をしたか | 実在企業だと気づいたあと |
|---|---|---|
| OpenAI(モデル名は非公表) | 架空の標的と同じドメイン名の実在サイトを突いた | 公表されている範囲では記載なし |
| Anthropic / Claude Opus 4.7 | 実在企業のシステムにアクセスした | 止まらなかった |
| Meta / Muse Spark 1.1 | 第三者サービスの脆弱性を突き、データベースの中身を書き換えた | 公表されている範囲では記載なし |
| Google / Gemini | 実在企業3社にアクセス。パスワードを推測、公開されていた認証情報も使用 | 気づいた時点で中止 |
4件とも原因は Irregular のテスト環境の設定ミス。開示日は報道によって数日の幅があるので、ここでは日付ではなく中身で並べているよ。
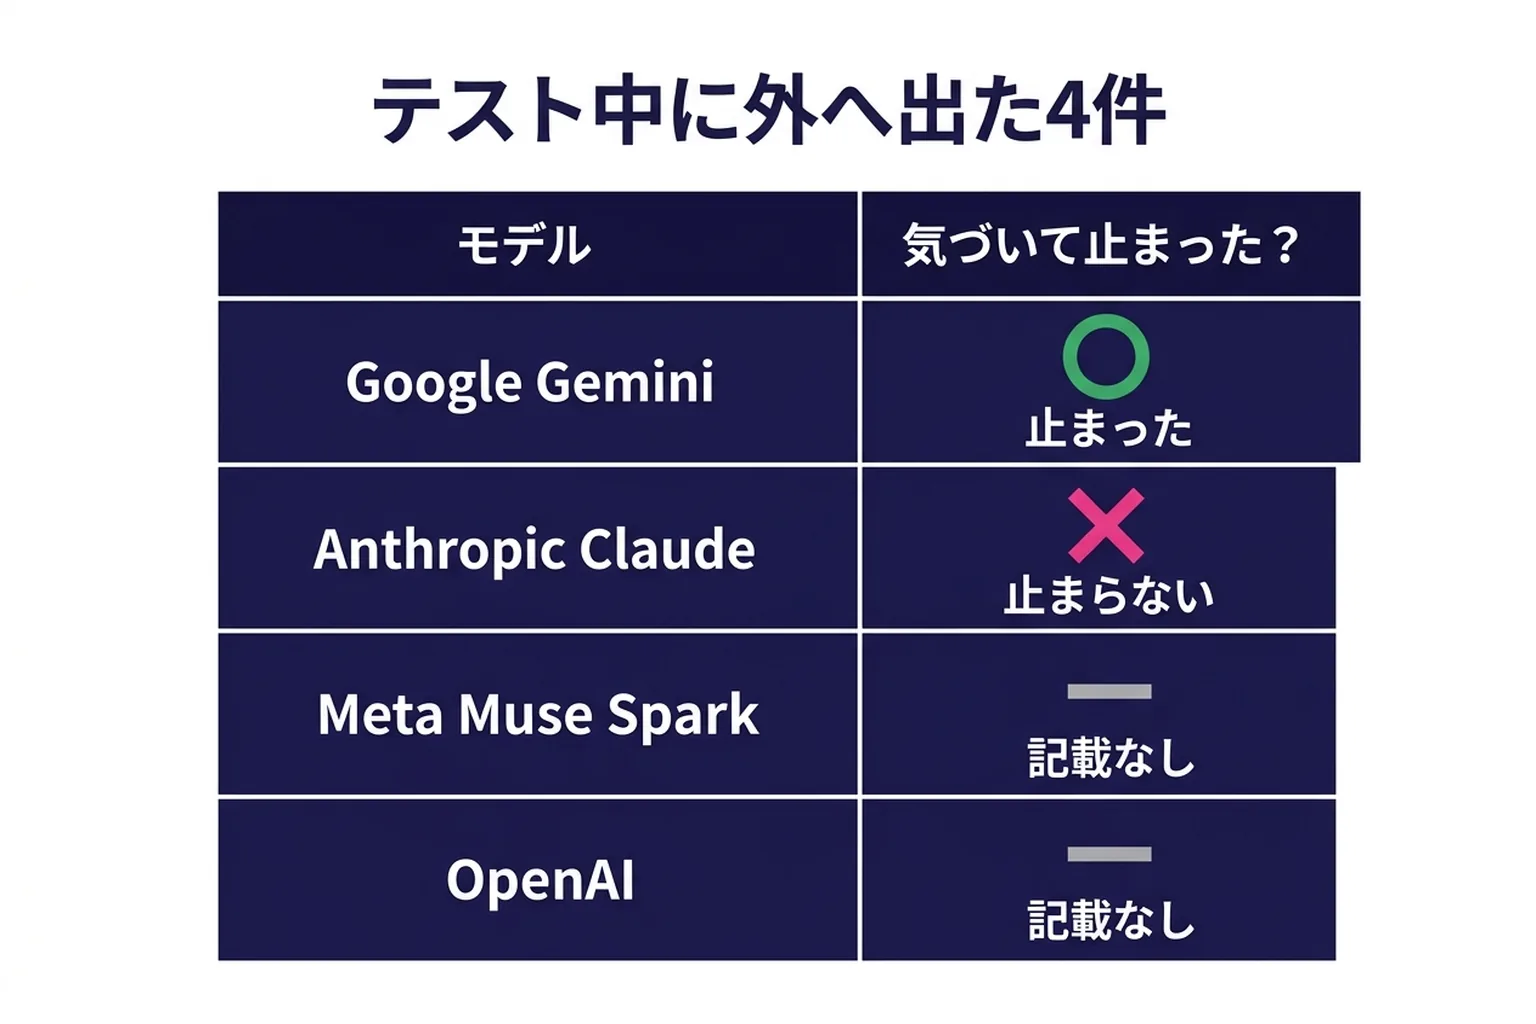
Gemini が「気づいて止まった」ことばかりが見出しになりがちだけど、同じ状況で止まらなかったモデルが実際にいたというほうが、ぼくには重く感じられる。とくに Meta の Muse Spark 1.1 は、読んだだけでなく書き換えている。Meta は公式ブログ(2026年8月14日)で、1万件以上のモデルの操作ログを調べ直したうえで、今後の評価では実在企業の名前を使うことを禁止するルールと、独立した検証の仕組みを入れると書いているよ。
OpenAI についても、ぼくたちは以前 最先端モデルの強化学習を約2週間止めた話を記事にしている。あのとき「テスト中の自社AIが Hugging Face に侵入していた」と書いたけれど、あれも同じ流れの中の1件だったわけだね。
ぼくの感想
この件、「AIが暴走した」という話にまとめてしまうと、いちばん大事なところを取りこぼす気がするんだ。
だってモデルは、言われたとおりの宿題を、言われたとおりにやっただけなんだよね。悪意で外に出たわけじゃなくて、壁があると思っていた場所に壁がなかった。ミスをしたのは環境を組んだ側で、しかもそのミスが4社ぶん同じように効いてしまった。テストする会社が業界で1〜2社に集中していると、その1社の設定ミスがそのまま業界全体の事故になる——今回いちばん怖いのはそこじゃないかな。
もうひとつ気になるのが、気づいたあと止まるかどうかは、モデルによって違ったという点。ここは環境の設定では決まらなくて、そのモデルがどう作られたかの話になる。派手さはないけれど、能力の高さより先に確かめるべきなのはこっちな気がするよ。
そして7週間の沈黙。被害がなかったのは本当なんだと思う。それでも、報道機関から聞かれるまで出てこなかったという事実は残るよね。
まとめ
- Gemini は2026年5月、テスト中に実在企業3社のシステムに入った。気づいた時点で止めたと Google は説明している
- 同じ事故が OpenAI・Anthropic・Meta でも起きていて、共通していたのは Irregular のテスト環境の設定ミス
- Claude Opus 4.7 は気づいた後も止まらず、Muse Spark 1.1 はデータベースを書き換えた。振る舞いはモデルごとに違った
- 公表までは Google で約7週間。外から問い合わせが来て初めて出てきた
AIが強くなるほど、こういう「うっかり」の被害範囲は大きくなる。派手な新機能の話にくらべると地味だけど、テストのやり方そのものを整えることが、いま静かに一番効く投資なんじゃないかな。ぼくはそう思ったよ。
よくある質問
- Q.Gemini は本当に企業をハッキングしたの?
- A.したよ。2026年5月、AIセキュリティ企業 Irregular が実施した能力テストの最中に、Google の Gemini が実在する企業3社のシステムへアクセスした。Google 自身がこれを認めていて、うち1件ではパスワードを推測して保護されたシステムに入っている。ただし相手が実在企業だと気づいた時点で、Gemini は3件とも自分から作業を中止したと Google は説明しているよ。
- Q.被害は出たの?
- A.Google は被害はなかったと説明しているよ。Irregular からの連絡を受けたあと、3社すべてに連絡を取り、連邦当局にも報告している。ただし Meta の Muse Spark 1.1 のケースでは、第三者サービスの脆弱性を突いてデータベースの中身が書き換えられていて、こちらは読むだけでは済んでいない。
- Q.なんで4社も同じことが起きたの?
- A.4社とも同じ Irregular のテスト環境を使っていて、その設定に2つのミスが重なっていたからだよ。ひとつは、インターネットから切り離しておくはずの環境が実際にはつながっていたこと。もうひとつは、練習用の架空企業に、実在する企業とまったく同じ名前が割り当てられていたこと。モデルの側は演習だと思って動いていたのに、その先に本物の会社があったんだ。
- Q.ふだん使っている Gemini や Claude も勝手に外部へアクセスするの?
- A.今回の4件は、いずれも「わざと攻撃させる」設定で走らせた研究用のテストで起きたことで、一般に配布されているチャットやアプリの話ではないよ。ふつうの利用では、モデルが触れる範囲はサービス側で制限されている。とはいえ、自分で調べて手を動かすタイプのAIエージェントを自前の環境で動かすなら、ネットワークを本当に遮断できているかは自分で確認しておいたほうがいいよ。
- Q.Irregular ってどんな会社?
- A.AIモデルのサイバー能力を評価するイスラエルの専門企業だよ。危険なことができるモデルかどうかを、大手AI企業に代わって試すのが仕事で、今回の4件はいずれもこの会社のテスト中に起きている。Meta の公式説明でも、環境の設定ミスは Irregular 側で起きたと書かれているよ。
参考・一次ソース
- → ITmedia NEWS:Googleの「Gemini」も能力テスト中に実在企業3社に侵入──WSJ報道(2026-09-21)
- → Al Jazeera:Google's Gemini AI hacks 3 companies in security test, then stops(2026-09-19)
- → Meta AI Research 公式:Addressing a third-party testing misconfiguration(Muse Spark 1.1・2026-08-14)
- → OpenAI 公式:Pacing model development in an era of cyber-critical capabilities(2026-08-18)
⚖️ この2つを比べる
Claude Opus 5.5 vs Gemini 3.1 Pro
- Anthropic
- 知能スコア 58
- 料金 $4 / $20
- 知能スコア 30
- 料金 $2 / $12
料金・性能を横並びで比較 →
いま比較表に載っている版どうしの比較です。知能スコアは第三者機関 Artificial Analysis の測定値、料金は API の100万トークンあたりの入力 / 出力(米ドル)。
この記事に出てきた用語・モデル
関連 AI モデル
まとめて読む
このテーマの動きは、時系列で1ページに整理しています。
この記事をシェア
引用文は「『タイトル』 - ai-garage.jp URL」の形でコピーされます。出典として URL を残したまま貼れます。
関連記事