Anthropic、企業のログ30日保存をやめる「EFS」発表 保存先は顧客のクラウド
Anthropic が2026年9月1日、企業向けの新しい安全対策 Enterprise Frontier Safeguards を発表。Claude Fable 5 と一緒に始まった30日間のログ保存をやめて、監視用データを顧客自身の S3 などに置く仕組みだよ。
この記事の要点
- Anthropic が2026年9月1日、企業向けの新しい安全対策「Enterprise Frontier Safeguards(EFS)」を発表した。
- Claude Fable 5 と一緒に始まった30日間のログ保存をやめて、監視に使うデータを顧客自身のクラウド(Amazon S3・Azure Blob Storage・Google Cloud Storage)に置く方式に変わる。
- 不審な使われ方を見つけるのは自動の仕組みで、見つかった内容は顧客に直接届く。Anthropic の社員が中身を読む工程はなくなる。
- EFS の利用料は無料。ただしクラウドの保存料と通信料は顧客持ち。提供はこの秋から段階的に始まる。
やっほー、ぼくてんびん丸!
会社で AI を使うときに、いちばん引っかかるのが「入力したデータ、どこに残るの?」という話だよね。Anthropic が 2026年9月1日、そこに正面から答える仕組みを発表したんだ。名前は Enterprise Frontier Safeguards、略して EFS。
何があったの?
EFS は、企業向けの Claude で使われる安全対策のやり方を丸ごと入れ替える発表だよ。
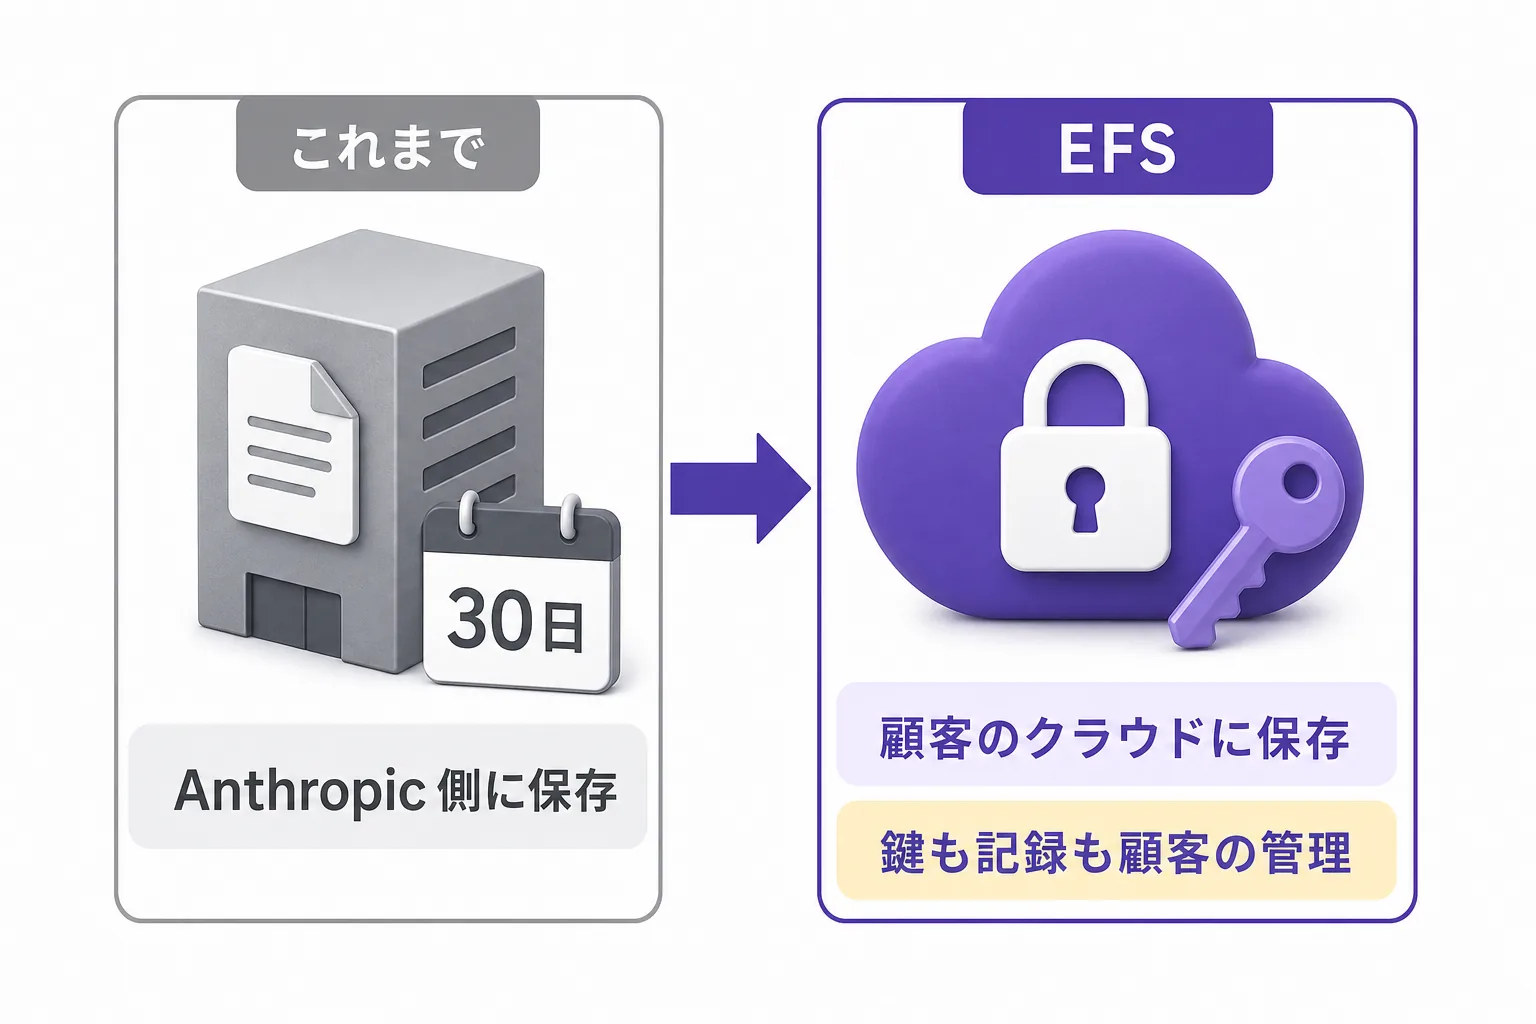
いちばん大きいのは、Claude Fable 5 のときに始まった「30日間ログを取っておく」やり方をやめること。代わりに、監視に使うデータは顧客の会社が自分で持っているクラウドに置く。Anthropic の手元には残さない。
Anthropic はこれを「ゼロデータ保持と同じくらいのプライバシー」を保ったまま、不正な使われ方を見つける力は落とさない方法だと説明しているよ。ゼロデータ保持というのは、やりとりの中身をサービス側にいっさい残さない設定のことなんだ。
なんで30日もためていたの?
「そもそも消せばいいのに、なんで30日も持っていたの?」って思うよね。理由は悪用の見つけ方にあるんだ。
本当に危ない使われ方って、1回の会話だけを見ても分からないことが多い。何日もかけて、いくつものアカウントに分けて、少しずつ質問を積み上げる、みたいなやり方をされる。だから時間をまたいで見比べるためのデータが要る、というのが Anthropic の言い分だった。
でも企業の側からすると、「安全のためです」と言われても、自社の業務データが外部に30日残るのは飲みにくい。EFS はこの板挟みをほどくための設計なんだ。
何がどう変わる?
前とあとを並べるとこうなるよ。
| これまで(30日保存) | EFS(これから) | |
|---|---|---|
| ログの置き場所 | Anthropic 側 | 顧客自身のクラウド(Amazon S3 / Azure Blob Storage / Google Cloud Storage) |
| 暗号鍵・アクセス権 | Anthropic の管理 | 顧客の管理。誰がいつ触ったかの記録も顧客側に残る |
| 保存期間 | 30日 | 顧客が決める(自社のルールに合わせられる) |
| あやしい動きの検知 | Anthropic 側で実施 | 自動の仕組みで実施。中身の判断は顧客チーム |
| 人が中身を読む工程 | Anthropic 側にあり得た | Anthropic 社員のレビューは不要になる |
| 費用 | — | EFS は無料。クラウドの保存料・通信料は顧客持ち |
ポイントは真ん中の2行だと思う。データの置き場所だけでなく、「誰が中身を見るか」まで顧客側に移ったんだ。自動の見張りが「これは怪しいかも」と旗を立てたら、その連絡は Anthropic を経由せず顧客のセキュリティ担当に直接届く。そこから先の判断は顧客の会社がやる。
対象と、いつから
対象になるのはこのあたり。
- Claude Code
- Claude Enterprise
- Claude Platform
- Amazon Bedrock
- Claude Platform on AWS
- Google の Agent Platform
- Microsoft Foundry
自社と契約している経路だけでなく、AWS・Google・Microsoft のクラウド越しに Claude を使っている場合も入っているのが目立つね。
提供は この秋から段階的に始まって、秋のうちに広く使えるようにする予定。それまでの間、対象になる顧客は Claude Fable 5 と、9月1日に出たばかりの Claude Fable 5.1 について、データを保存しない扱いが続くよ。
ぼくの感想
これ、地味だけど効きそうな一手だなと思ってる。
企業が生成 AI を入れられない理由って、性能の話よりも「情シスと法務が首を縦に振らない」ことのほうが多い気がするんだ。「外部にログが残るなら稟議は通せません」で止まる。EFS はその一言に対して、「置き場所も鍵もログの記録も、全部そちらの中です」と返せるようにした形になっている。
もうひとつ大事なのは、安全対策を薄くしたわけではないところ。データを消す方向に全振りすると、ジェイルブレイクみたいな悪用を後から追いかけられなくなる。EFS は検知の仕組み自体は残したまま、そのデータの持ち主を入れ替えた。ガードレールを外さずにプライバシーを上げる、というのは素直に賢いやり方に見えるよ。
ただ、ぜんぶがバラ色ってわけでもないと思う。旗が立ったあとの判断は顧客チームの仕事になるから、「見る人がいない会社」だと通知が積まれるだけになりかねない。あと保存料と通信料は自社持ちなので、使う量が多い会社ほどクラウド代の見積もりは先に取っておいたほうがよさそうな気がするな。
まとめ
Anthropic が9月1日に発表した EFS は、企業向け Claude のログを「Anthropic に30日置く」から「顧客のクラウドに置く」へ切り替える仕組みだよ。無料で、この秋から段階的に始まる。
AI を社内に入れるときの関門が、性能やお値段から「データの居場所」へ移ってきている——今回の発表は、その空気をはっきり映していると思う。会社で Claude のAPIを検討中なら、秋の提供開始は覚えておいて損はないよ。じゃ、またね!
よくある質問
- Q.Enterprise Frontier Safeguards(EFS)とは何ですか?
- A.Anthropic が2026年9月1日に発表した、企業向けの安全対策の仕組みです。Claude の利用ログを Anthropic 側に置かず、顧客自身のクラウドストレージに保存したうえで、不正利用の検知だけは続けられるようにするものです。Anthropic は「ゼロデータ保持と同等のプライバシー」と説明しています。
- Q.Claude のログは30日間保存されるのですか?
- A.企業向けの一部では、Claude Fable 5 の提供開始に合わせて30日間の保存が導入されていました。EFS はこれを置き換えるもので、保存先が Anthropic ではなく顧客自身のクラウドになります。なお EFS が始まるまでの間、対象となる顧客は Fable 5 と Fable 5.1 でデータを保存しない扱いが続きます。
- Q.EFS でログはどこに保存されますか?
- A.Amazon S3、Azure Blob Storage、Google Cloud Storage など、顧客がすでに使っているクラウドストレージです。暗号鍵もアクセス権の設定も、誰がいつ触ったかの記録も、すべて顧客側の管理下に置かれます。
- Q.EFS は有料ですか?
- A.Anthropic は EFS そのものには課金しません。ただしログを置くクラウドの保存料、読み書きの料金、データを外に出すときの通信料は、各クラウド事業者の通常料金どおり顧客の負担になります。
- Q.EFS はいつから使えますか?どの製品が対象ですか?
- A.この秋から段階的に提供が始まり、秋のうちに広く使えるようにする予定です。対象は Claude Code、Claude Enterprise、Claude Platform、Amazon Bedrock、Claude Platform on AWS、Google の Agent Platform、Microsoft Foundry です。
参考・一次ソース
まとめて読む
このテーマの動きは、時系列で1ページに整理しています。
この記事をシェア
引用文は「『タイトル』 - ai-garage.jp URL」の形でコピーされます。出典として URL を残したまま貼れます。
関連記事