AIが日本企業の穴を1万500件発見!孫正義「黒船以来の危機」
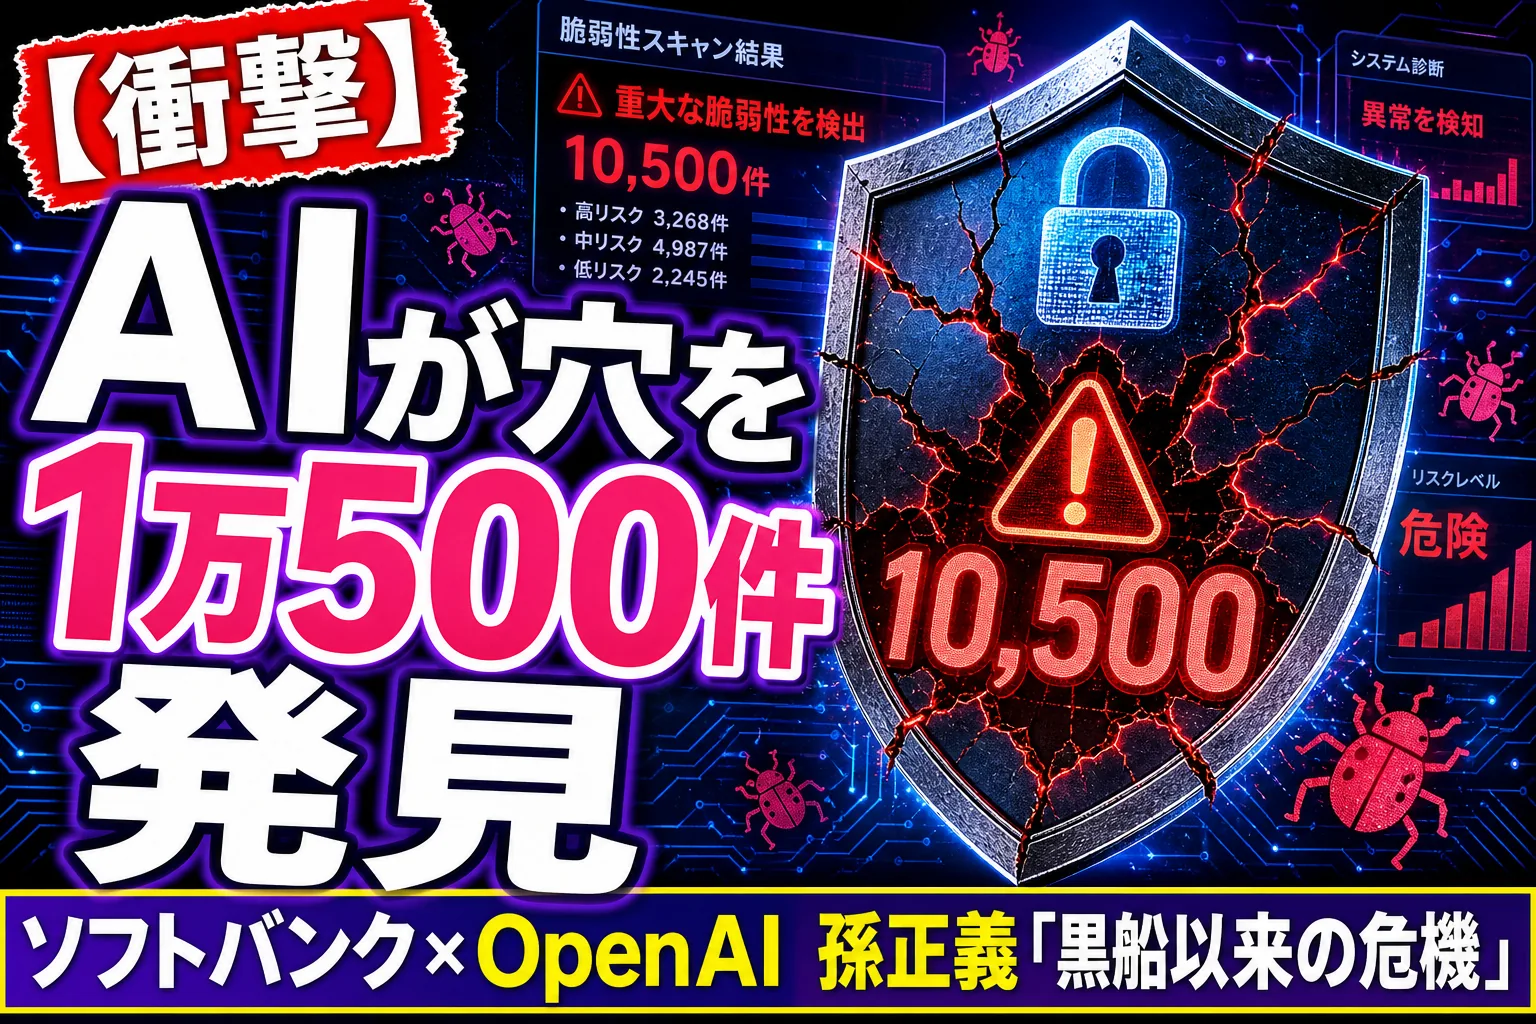
ソフトバンクと OpenAI の合弁 SB OAI Japan が、企業システムの弱点をAIで見つけて直し方まで提案する Patching as a Service を発表したよ。使うのは GPT-5.5 Cyber で、すでに診断で1万500件の脆弱性が見つかったんだ。
やっほー、ぼくてんびん丸!
きょうは、ちょっと背筋がのびるニュースだよ。AIといえば「文章を書く」「絵をかく」イメージが強いけど、今回のAIはぜんぜん違う役回り。なんと会社のシステムにわざと攻撃を仕掛けて、弱いところ(穴)を見つけ出すっていう“守りのAI”なんだ。そしてその穴が、いきなり1万500件も見つかっちゃった。さあ、何が起きたのか整理していくよ。
何があったの?
ソフトバンクとOpenAIが作った合弁会社「SB OAI Japan」が、2026年6月16日に新サービス「Patching as a Service(パッチング・アズ・ア・サービス)」を発表したよ。
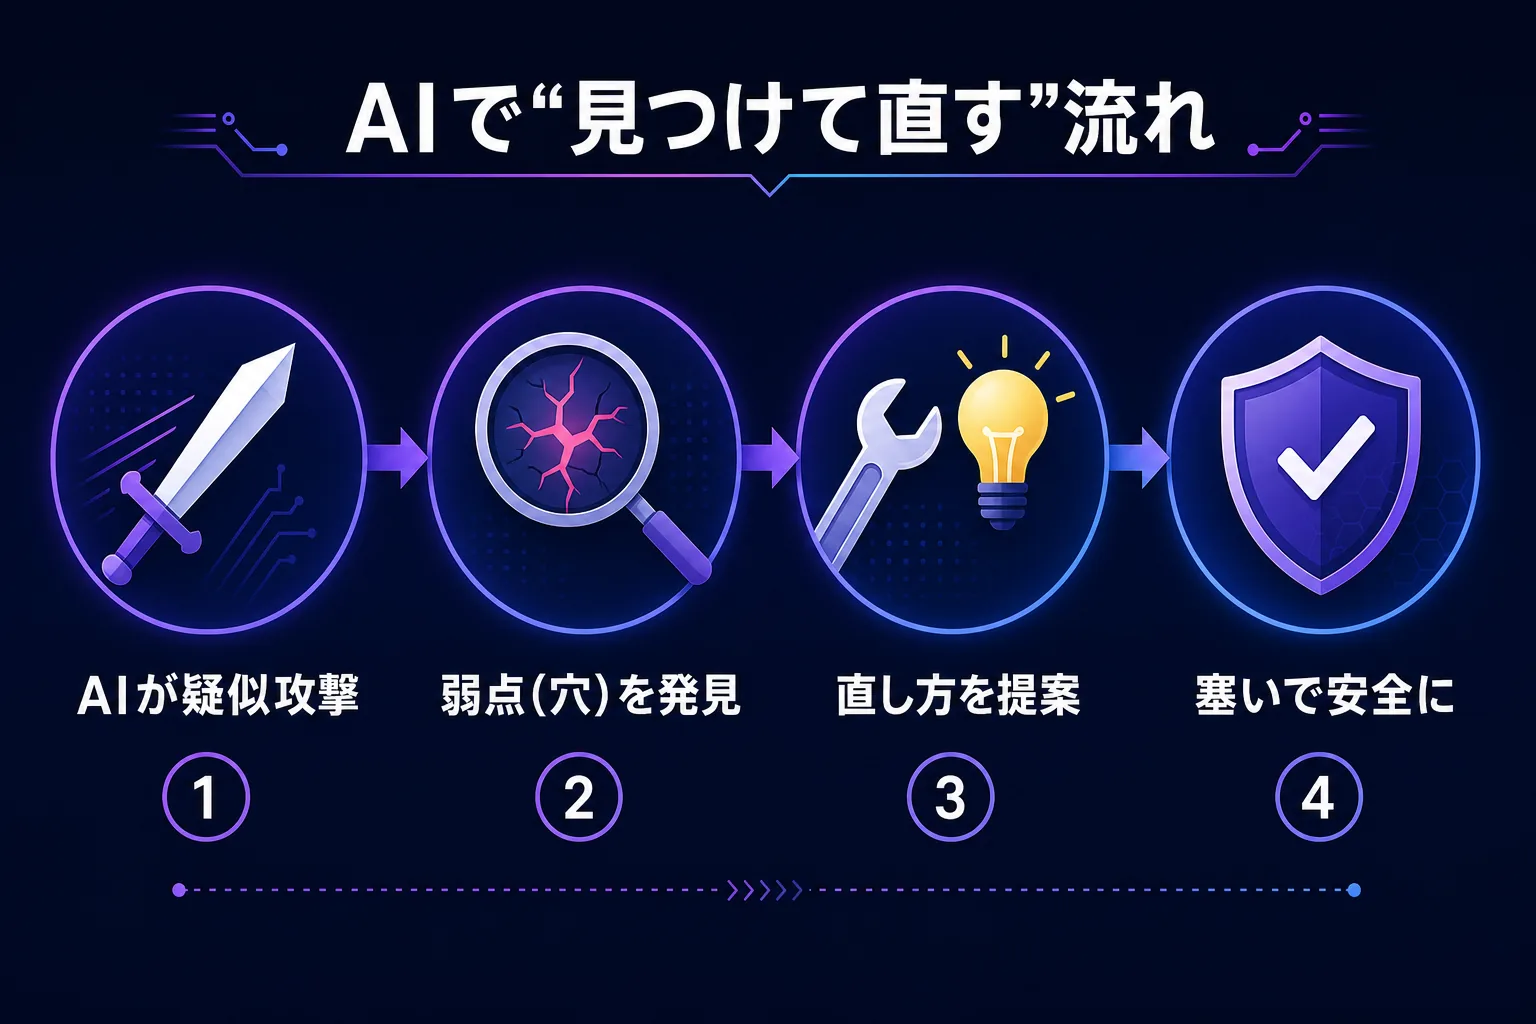
中心にいるのが、OpenAIのセキュリティに特化したAIモデル「GPT-5.5 Cyber」。このAIが企業のシステムに疑似攻撃(本物の攻撃者のフリをした安全なテスト)をして弱点をあぶり出し、さらに「どう直すか」の方針づくりから実装の提案まで一気通貫でやってくれるんだ。
発表会には約130社が参加。そしてすでに行われた診断で、1万500件もの脆弱性(システムの穴)が見つかったと明かされたよ。
孫正義さんの言葉が、とにかく強かったんだ。
「黒船の襲来以来の日本の危機」 「1万499件の穴を塞いでも、1つの穴をやられたら全滅する。これは大変な危機です」
サービスは日本の重要インフラ企業(電気・通信・金融みたいに、止まると社会が困るところ)に優先して提供される予定。会見参加企業は、2億行まで無料で診断を受けられるんだって。
なぜ重要なの?
これまでセキュリティ診断って、専門の技術者が時間をかけて手作業でやるのが普通だった。だから「全部のシステムを、こまめに、ぜんぶ」チェックするのは現実的に難しかったんだ。そこをAIが肩代わりすると、何が変わるのか整理してみたよ。
| これまでの診断 | AI(GPT-5.5 Cyber)診断 | |
|---|---|---|
| やる人 | 専門の技術者が手作業 | AIが自動で疑似攻撃 |
| スピード | 範囲が広いと時間がかかる | 大量・高速に網羅しやすい |
| やること | 「穴を見つける」が中心 | 発見+直し方の提案まで |
| 対象規模 | 人手の分だけ | 2億行まで(無料枠)と大規模 |
ポイントは、AIが「攻める側」の発想で「守る」ところ。攻撃者が探すより先に穴を見つけて塞ぐ、いわば“先回り”ができるってことなんだ。1万500件という数字は「日本企業がそんなに危ない」というより、「これまで見えてなかった穴がAIだとここまで見えるようになった」と読むのが近い気がするよ。
ぼくの感想
正直、最初に数字だけ見たときは「1万500件もあるの!?」ってびっくりしちゃった。でもよく考えると、これは“見つかってよかった”話なんだよね。見えてない穴より、見つけて塞げる穴のほうがずっといい。
ちょっと気になるのは、「攻撃もできるAI」を“守り”に使うという二面性かな。便利な道具ほど、悪い人の手に渡ると危ない——これはAI全般に言えることで、今回みたいにちゃんとした会社が責任をもって運用する枠組みが大事になってくる気がするんだ。
あと孫さんの「黒船以来の危機」って表現は、ちょっと大げさにも聞こえるけど、「待ったなしだよ」という危機感を社会に伝えたいんだろうなと感じたよ。
まとめ
AIは「作る」だけじゃなく、もう「守る」側でも本気を出しはじめたんだ。ソフトバンク×OpenAIの「Patching as a Service」は、その分かりやすい一歩だよ。
きみの会社や、きみが使っているサービスにも、見えない“穴”はきっとある。それを「こわい」で終わらせず、「見つけて、塞ぐ」ことが当たり前になる時代へ——その入り口に立っているのかもしれないね。
それじゃ、またね。てんびん丸でした!
参考・一次ソース
この記事に出てきた用語・モデル
用語をやさしく解説
この業界での使われ方
実際の業務でどう使われているかは、業種ごとのガイドにまとめています。
まとめて読む
このテーマの動きは、時系列で1ページに整理しています。
この記事をシェア
引用文は「『タイトル』 - ai-garage.jp URL」の形でコピーされます。出典として URL を残したまま貼れます。
関連記事